O que e CVSS?
O Common Vulnerability Scoring System (CVSS) e um framework aberto e padronizado mantido pelo FIRST.org para avaliar a severidade de vulnerabilidades de segurança. E a métrica usada pela maioria dos CVEs publicados, ferramentas de scan e plataformas de gestão de vulnerabilidades.
O CVSS atribui um score numerico de 0.0 a 10.0, classificado em 5 níveis qualitativos (None, Low, Medium, High, Critical). Esses scores são calculados a partir de métricas técnicas que descrevem como a vulnerabilidade pode ser explorada e qual o impacto potencial.
Como Usar Esta Calculadora
- Escolha a versão CVSS 3.1 ou 4.0 nas abas acima.
- Selecione cada métrica clicando nas opções correspondentes a vulnerabilidade que você esta avaliando.
- Veja o score atualizar em tempo real conforme você seleciona.
- Copie o vector string para documentar em relatórios, tickets ou comunicações.
- Compartilhe o link usando o botao de compartilhamento - a URL preserva todas as suas selecoes.
CVSS 3.1 vs CVSS 4.0
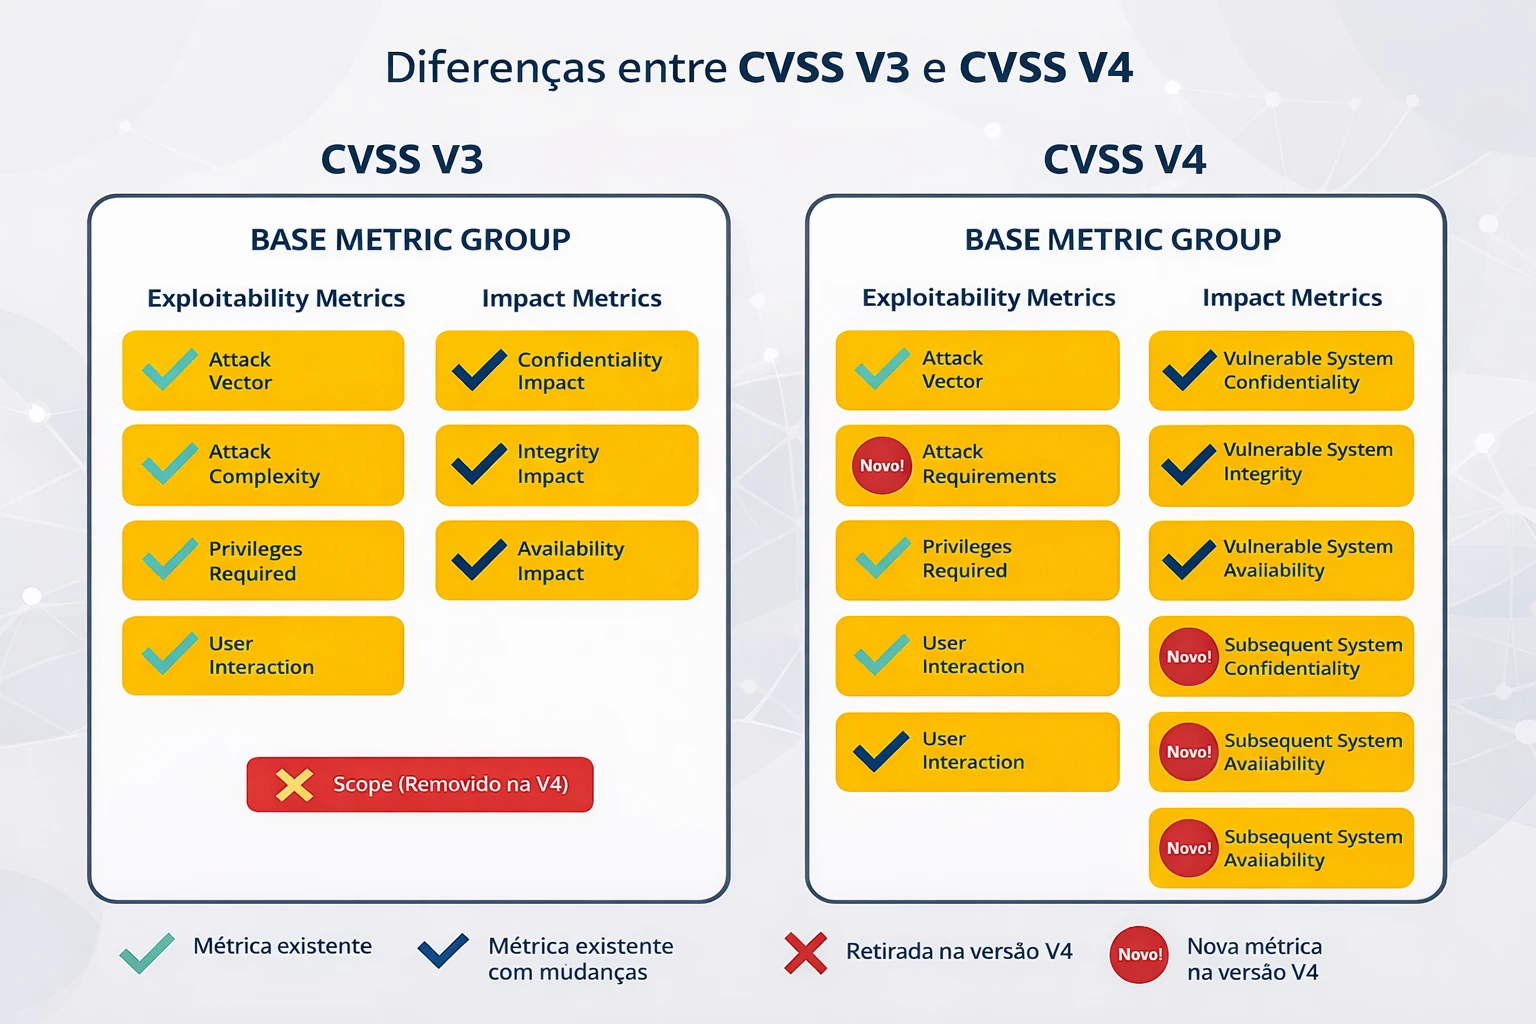
CVSS 3.1 (2019)
- Padrão atual da maioria dos CVEs publicados
- 8 métricas Base
- Suporte amplo em ferramentas de mercado
- Formula matemática deterministica
CVSS 4.0 (2023)
- Nova métrica Attack Requirements (AT)
- Separação entre sistema vulnerável e subsequente
- Refinamento de Threat e Environmental
- Score baseado em macrovector + lookup table
Boas Práticas de Uso
O CVSS avalia severidade técnica, não risco real. Um CVE com score 9.8 em um sistema isolado, sem dados sensíveis e atrás de vários controles compensatórios, pode representar risco menor que um CVE 6.5 em um sistema crítico exposto. Use o CVSS como insumo para sua analise de risco - nunca como substituto.
- Documente o vector: o score sozinho perde contexto. Sempre inclua o vector string completo.
- Considere o ambiente: aplique as métricas Environmental para refletir seu contexto específico.
- Reavalie com Threat: a existência de exploits públicos altera a urgência de remediação.
- Combine com EPSS: o Exploit Prediction Scoring System complementa o CVSS com probabilidade real de exploração.
Métricas Explicadas
Attack Vector (AV)
Descreve de onde a vulnerabilidade pode ser explorada. Vulnerabilidades exploráveis remotamente pela internet (Network) são mais severas que aquelas que exigem acesso físico ao dispositivo (Physical).
Attack Complexity (AC)
Avalia se existem condições adicionais além do controle do atacante. AC:Low significa exploração consistente; AC:High exige condições específicas (ex: race condition, configurações incomuns).
Privileges Required (PR)
Quanto privilégio o atacante precisa antes de explorar. PR:None e o pior caso (qualquer atacante anonimo); PR:High exige acesso administrativo prévio.
User Interaction (UI)
Se a exploração depende de uma vítima realizar uma ação (clicar em um link, abrir um arquivo). UI:None significa exploração sem necessidade de vítima.
Scope (S) - apenas CVSS 3.1
Se a exploração afeta apenas o componente vulnerável (Unchanged) ou pode impactar outros componentes (Changed). Exemplo clássico: vulnerabilidade em um sandbox de browser que permite escapar e afetar o SÓ.
Confidentiality / Integrity / Availability (CIA)
Os impactos nos três pilares da segurança da informação. Cada um e classificado em None, Low ou High. None = sem impacto; Low = impacto parcial/limitado; High = impacto total/grave.
Para mais siglas e termos técnicos, consulte nosso glossário de acrônimos de TI e SI.
Perguntas Frequentes
CVSS (Common Vulnerability Scoring System) e um framework aberto e padronizado mantido pelo FIRST.org para avaliar a severidade de vulnerabilidades de segurança. Atribui scores de 0.0 a 10.0 baseado em características técnicas e contextuais.
CVSS 4.0 (publicado em 2023) introduz novas métricas como Attack Requirements (AT), separa impacto em sistema vulnerável e subsequente, e refina o cálculo. CVSS 3.1 (2019) ainda e amplamente usado em CVEs e ferramentas de segurança.
O vector string e uma representação textual das métricas selecionadas, no formato CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H. Permite documentar e compartilhar scores CVSS de forma padronizada.
None: 0.0 | Low: 0.1-3.9 | Medium: 4.0-6.9 | High: 7.0-8.9 | Critical: 9.0-10.0. Vulnerabilidades High e Critical demandam ação prioritaria com SLAs mais restritivos.
Não. CVSS avalia severidade técnica de uma vulnerabilidade isolada, mas não considera contexto de negócio, exposição real, controles compensatórios ou criticidade do ativo. Use CVSS como insumo para sua analise de risco, nunca como substituto.
Outras Ferramentas Gratuitas
Calculadora de Risco OWASP
Complementa o CVSS com dimensões de negócio: Likelihood x Impact pela OWASP Risk Rating Methodology. Ideal para priorizar remediação.
Gerador de Senhas
Crie senhas fortes ou frases-senha (passphrases) com criptografia segura. 100% local, com indicador de força e geração em lote.
Precisa de Apoio em Gestão de Vulnerabilidades?
Oferecemos consultoria, scan contínuo, priorização baseada em risco e remediação acompanhada.
Solicitar Proposta