Revisado em por Roberto Lima
Neste artigo
Na era digital, a segurança da informação e um desafio constante para as organizações. A transição de VPNs tradicionais para Zero Trust Network Access (ZTNA) representa uma mudança significativa na abordagem de segurança, priorizando a verificação continua sobre a confiança presumida.
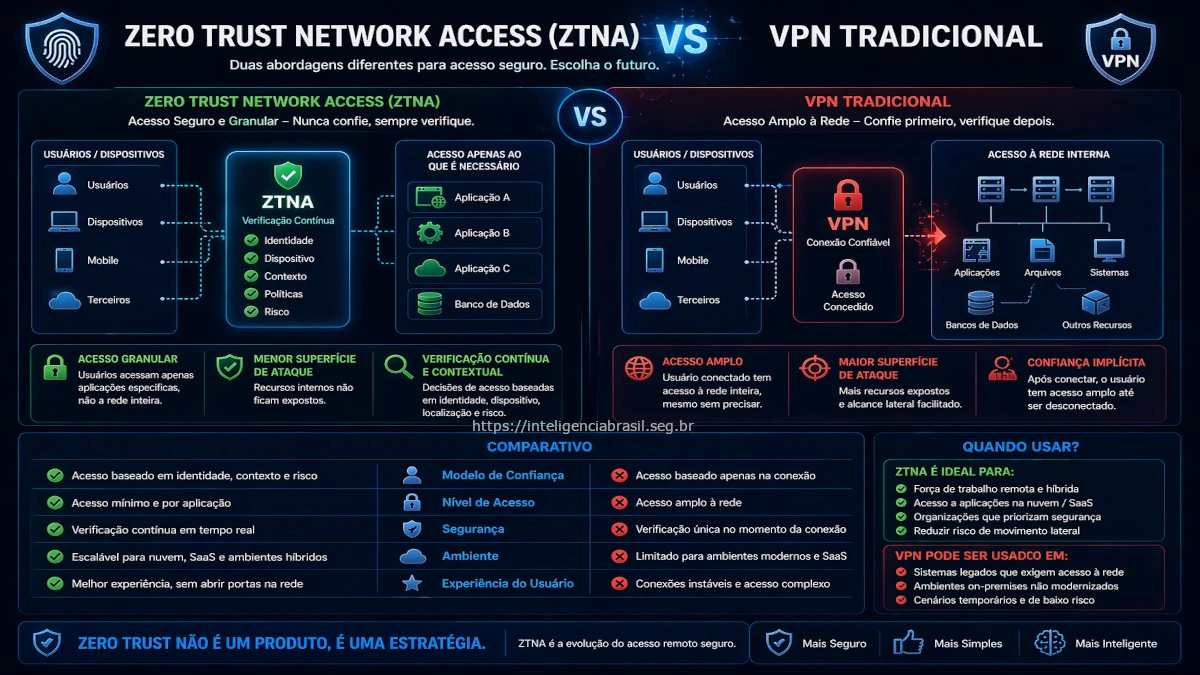
Arquitetura ZTNA vs VPN
As VPNs tradicionais funcionam criando um "tunel" seguro entre o usuário e a rede corporativa, permitindo acesso total aos recursos internos. Este modelo, embora eficaz em muitos aspectos, apresenta riscos significativos, pois uma vez dentro, o usuário tem acesso irrestrito.
Por outro lado, o ZTNA adota uma abordagem de "confie, mas verifique", onde cada solicitação de acesso e tratada como potencialmente maliciosa. Isso e feito através de verificações constantes e acesso baseado em políticas, limitando o acesso apenas aos recursos necessários.
Componentes de uma VPN
Uma VPN tradicional inclui componentes como servidores VPN, clientes VPN e protocolos de criptografia. Estes elementos trabalham juntos para criar um canal seguro de comunicação.
Componentes de ZTNA
O ZTNA utiliza um controlador de acesso, gateways de segurança e agentes de endpoint para gerenciar e monitorar o acesso. Este modelo e mais dinâmico e adaptavel a mudanças na rede e nos perfis de risco.
Diferenças Técnicas
As diferenças técnicas entre ZTNA e VPN são significativas. Enquanto as VPNs oferecem um acesso amplo, o ZTNA e granular e baseado em contexto. Isso significa que o acesso e concedido com base em quem, o que, quando, onde e como o acesso e solicitado.
O ZTNA também se integra melhor com soluções de segurança modernas, como SIEMs e sistemas de detecção de intrusão, oferecendo uma visão mais holistica da segurança da rede.
Segurança de Dados
Com ZTNA, os dados são protegidos por criptografia ponta a ponta e políticas de acesso rigorosas. Isso contrasta com as VPNs, onde a segurança dos dados depende principalmente da robustez do tunel criptografado.
Escalabilidade
ZTNA oferece melhor escalabilidade, pois não depende de infraestrutura física extensa. As VPNs, por outro lado, podem enfrentar desafios de desempenho e capacidade com o aumento do número de usuários remotos.
Casos de Uso Corporativos
O ZTNA e ideal para organizações que operam com equipes remotas ou hibridas, pois oferece um controle mais refinado sobre quem pode acessar o que, de onde e em que condições.
Empresas que lidam com dados sensíveis ou regulamentados também se beneficiam do ZTNA, pois ele ajuda a garantir a conformidade com regulamentos de proteção de dados.
Trabalho Remoto
Com o aumento do trabalho remoto, o ZTNA se destaca por oferecer segurança sem comprometer a experiência do usuário. Ele permite que os funcionários acessem apenas os recursos necessários para suas funções.
Proteção de Dados Sensíveis
Empresas que lidam com dados sensíveis, como financeiras e de saúde, podem usar ZTNA para proteger informações críticas contra acessos não autorizados.
Estratégia de Migração
Migrar de VPN para ZTNA requer planejamento cuidadoso. Primeiro, as organizações devem avaliar suas necessidades de segurança e infraestrutura atual para identificar lacunas e oportunidades de melhoria.
Em seguida, e importante desenvolver um plano de migração que inclua a seleção de fornecedores de ZTNA, treinamento de usuários e a integração com sistemas de segurança existentes.
Avaliar infraestrutura atual
Analise a infraestrutura de rede existente para identificar áreas que precisam de atualização ou substituicao para suportar ZTNA.
Selecionar fornecedores de ZTNA
Escolha fornecedores que oferecam soluções que se integrem bem com seus sistemas e atendam aos requisitos de segurança da sua organização.
Treinamento e implementação
Realize treinamentos para garantir que todos os usuários entendam como operar no novo ambiente ZTNA e implemente a solução de forma gradual.
Considere nossa consultoria para auxiliar na transição para ZTNA e fortalecer a segurança da sua organização.
Perguntas Frequentes
ZTNA (Zero Trust Network Access) e uma abordagem de segurança que verifica cada solicitação de acesso como se fosse feita de uma rede não confiável.
Diferente da VPN, que concede acesso total a rede, o ZTNA fornece acesso detalhado e controlado apenas aos serviços necessários.
ZTNA reduz a superfície de ataque, melhora a visibilidade do usuário e fornece acesso baseado em políticas granulares.
As organizações estão migrando devido a vulnerabilidades em VPNs e a necessidade de um modelo de segurança mais robusto que suporte o trabalho remoto.
A complexidade de implementação e a necessidade de mudanças na arquitetura de rede são consideradas desvantagens.
Conclusão
A transição de VPNs tradicionais para ZTNA representa um passo significativo em direção a uma segurança de rede mais robusta e adaptavel. Com a crescente adoção de ambientes de trabalho remoto e hibrido, o ZTNA oferece uma solução que equilibra segurança e acessibilidade.
Organizações que adotam o ZTNA podem se beneficiar de uma redução na superfície de ataque e de um controle mais refinado sobre o acesso aos recursos. No entanto, e crucial planejar cuidadosamente a migração para garantir uma transição suave e eficaz.
