Revisado em por Roberto Lima
Neste artigo
- A divisão da Defense Evasion: Stealth e Defense Impairment
- Mudanças no Enterprise: novas técnicas e refatoracoes
- IA generativa e engenharia social
- ICS, Mobile e Detection Strategies
- Threat Intelligence: novos atores e campanhas
- Migrando da v18 para a v19
- Impacto prático para SOC, Threat Hunting e Detection Engineering
- Perguntas Frequentes
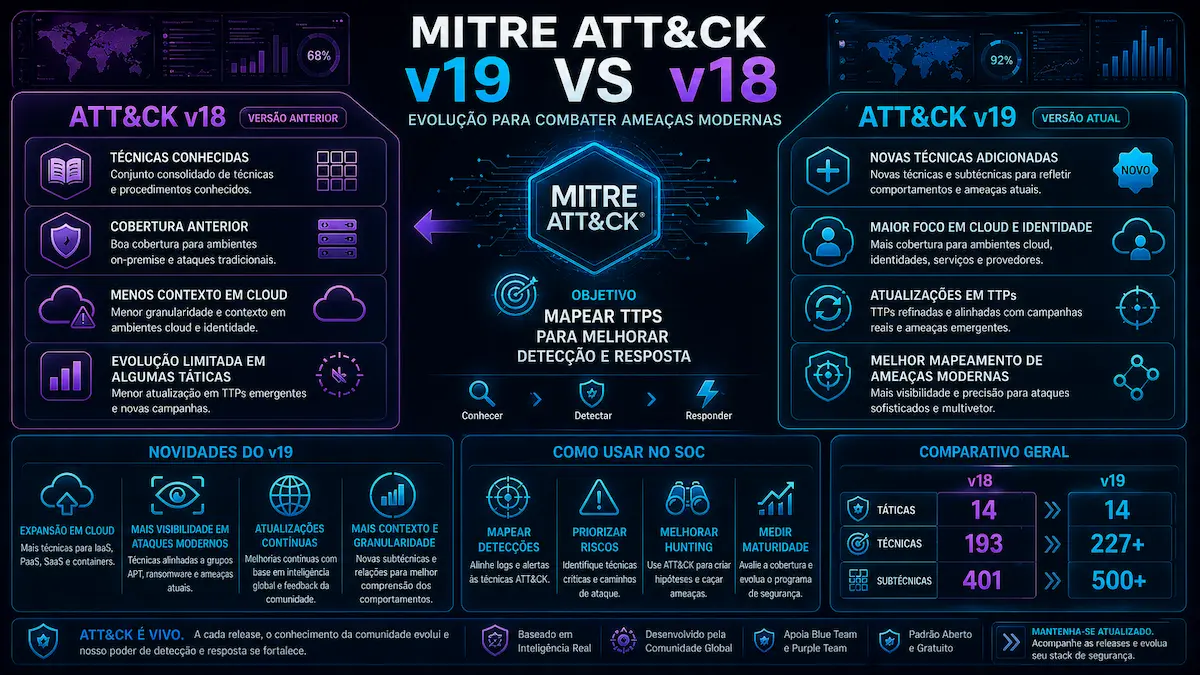
O MITRE ATT&CK v19 chega como uma das versões mais estruturalmente significativas dos últimos anos. Mais do que adicionar novas técnicas, esta release repensa uma das táticas fundacionais do framework e introduz coberturas explícitas para IA generativa, engenharia social e ameaças cross-domain. Para quem mantem regras de detecção, mapeamentos de cobertura ou playbooks de threat hunting, a v19 não e apenas um update incremental: e um ponto de migração.
A divisão da Defense Evasion: Stealth e Defense Impairment
A Defense Evasion historicamente acumulava comportamentos com intencoes muito distintas: desde mascaramento de processos até a desativação de EDRs. A v19 separa esses dois mundos:
Stealth
Camuflagem comportamental: o adversário opera sob as defesas existentes sem quebra-las. Inclui Living-off-the-Land, ofuscacao, masquerading de processos e abuso de binários assinados.
Defense Impairment
Quebra ou desativação ativa de controles: matar agentes EDR, adulterar logging, subverter cadeias de confiança, manipular firewalls e outras ações que destroem capacidade defensiva.
Essa separação reflete uma realidade que analistas de SOC já viviam na prática: detectar um rundll32 mascarado pede sinais comportamentais; detectar a parada de um serviço de segurança pede telemetria de integridade. Tratar os dois sob a mesma tática diluia o sinal.
Mudanças no Enterprise: novas técnicas e refatoracoes
Além do split da Defense Evasion, o Enterprise recebeu refatoracoes importantes para reduzir sobreposicao e refletir comportamentos modernos.
Técnicas reestruturadas
- T1685 - Disable or Modify Tools: novo parent que absorve T1562 e suas sub-técnicas legadas.
- T1684 - Social Engineering: parent unificando T1656 (Impersonation) e T1672 (Email Spoofing), agora como sub-técnicas.
- T1686.003 - Disable or Modify System Firewall: Windows Host Firewall: granularidade específica para Windows.
- T1687 - Exploitation for Defense Impairment: explora vulnerabilidades para neutralizar controles.
Novas técnicas de IA
- T1682 - Query Public AI Services: uso de LLMs públicos para reconhecimento, geração de payloads e suporte operacional.
- T1683 - Generate Content, com sub-técnicas:
- T1683.001 - Written Content (phishing, BEC, fake docs)
- T1683.002 - Áudio-Visual Content (voice cloning, deepfakes)
O time do MITRE deixa claro que IA amplifica comportamentos existentes em vez de criar categorias inteiramente novas. A modelagem reflete isso: não ha tática "IA"; ha técnicas que documentam como a IA e instrumentalizada.
IA generativa e engenharia social
A criação do parent T1684 (Social Engineering) reconhece formalmente que manipulação baseada em confiança não e mais um anexo do phishing por email. Voice phishing (vishing) com clonagem em tempo real, abuso de help desks, comprometimento de plataformas colaborativas e impersonação multi-canal agora tem cobertura explícita no Enterprise e no Mobile (T1660 atualizado para incluir clonagem de voz com IA em tempo real).
| Vetor | Antes da v19 | Depois da v19 |
|---|---|---|
| Phishing por email | T1566 + sub-técnicas | T1566 (mantido) sob T1684 conceitualmente |
| Impersonação | T1656 (top-level) | Sub-técnica de T1684 |
| Email Spoofing | T1672 (top-level) | Sub-técnica de T1684 |
| Vishing com IA | Sem cobertura granular | T1660 atualizado |
ICS, Mobile e Detection Strategies
O matrix ICS recebeu cinco reorganizacoes orientadas a granularidade operacional - crítico para quem mapeia detecoes em ambientes OT, onde cada protocolo importa.
- T1693 - Modify Firmware: separado em System Firmware (T1693.001) e Module Firmware (T1693.002).
- T1695 - Block Communications: novo parent com Serial COM (.001), Ethernet (.002) e Wi-Fi (.003).
- T0846 - Remote System Discovery: ganhou Port Scan (.001), Broadcast Discovery (.002) e Multicast Discovery (.003).
- T0843 - Program Download: Download All (.001), Online Edit (.002), Program Append (.003).
- T1694 - Insecure Credentials: nova técnica com Default Credentials (.001) e Hardcoded Credentials (.002).
Mobile: novos malwares e Detection Strategies
- VajraSpy (S9006): spyware Android com intercepcao de mensagens, exfiltração de contatos/arquivos, ativação de câmera/microfone.
- DocSwap (S9005): malware Android atribuído ao Kimsuky, disfarcado de visualizador de documentos.
- Crocodilus (S9004): trojan bancário Android que sequestra Accessibility Services.
A v19 inicia o programa de Mobile Detection Strategies: orientações vendor-agnosticas e plataforma-específicas. Por exemplo, a T1398 (Boot or Logon Initialization Scripts) inclui:
- AN1739 (Android): alterações suspeitas em componentes de inicializacao ligados a scripts pós-boot.
- AN1740 (iOS): modificações não autorizadas no
launchde apps sideloaded com auto-launch.
As Detection Strategies estão completas para Initial Access e Execution; o restante chega nas proximas releases.
Threat Intelligence: novos atores e campanhas
A v19 acompanha a evolução do panorama geopolitico com adicoes substanciais de cyber threat intelligence:
Atividade iraniana
- Void Manticore (G1055): ator vinculado ao MOIS, com o ataque a Stryker Corporation em 2026 atribuído formalmente.
- MuddyWater (G0069): atualizado com MuddyViper (S9032), RustyWater (S9037) e Fooder (S9033).
Ameaças habilitadas por IA
- Anthropic AI-Orchestrated Campaign (C0062): cluster atribuído a estado (PRC, GTG-1002) usando Claude Code para espionagem autonoma multi-estágio - o primeiro caso documentado nessa escala.
- LAMEHUG (S9035): primeiro malware documentado consultando LLMs em operações ao vivo, associado ao APT28 (G0007).
Cobertura PRC e cross-domain
- MirrorFace (G1054) - subgrupo do menuPass.
- Operation AkaiRyu (C0060) - campanha associada.
- Volt Typhoon (G1017): atualização com novos comportamentos de initial access broker.
- Novos softwares: BRICKSTORM (S9015), BRUSHFIRE (S9011), SPAWNCHIMERA (S9024), PHASEJAM (S9014), DRYHOOK (S9013).
- WIRTE (G0090): grupo afiliado ao Hamas pivotando para operações disruptivas pós-outubro/2023.
- SameCoin (S9030): wiper cross-domain abrangendo Enterprise e Mobile.
- 2025 Poland Wiper Attacks (C0063): ICS + Enterprise, com DynoWiper (S9038) e LazyWiper (S9039) - primeiro wiper destrutivo contra infraestrutura de energia de membro da OTAN.
Supply chain e LATAM
- GlassWorm (S9010) e Shai-Hulud (S9008): comprometimentos do ecossistema npm em 2025.
- TruffleHog (S9009): ferramenta legítima weaponizada na cadeia de infecção.
- APT-C-36 (G0099): crimeware commodity (HeartCrypt S9018, PureCrypter S9019) com forte presença em LATAM.
- SystemBC (S9012), Evilginx2 (S9003), Qilin (S1242) com suporte Linux para alvos VMware ESXi.
Migrando da v18 para a v19
O MITRE publicou crosswalks oficiais para suavizar a transição - eles são o ponto de entrada para qualquer trabalho de remapeamento.
Baixar os crosswalks
O Defense Evasion split crosswalk (JSON e CSV) e o ICS sub-techniques crosswalk (JSON) listam IDs antigos, novos, táticas associadas e tipo de mudança (mantida, virou sub-técnica, fundida, revogada).
Inventariar dependências internas
Levante onde IDs do ATT&CK aparecem: regras de SIEM, Sigma rules, dashboards, threat models, relatórios de purple team, mapeamentos D3FEND e MITRE Engage. Cada referência para T1562 (e sub-técnicas), T1656 e T1672 e candidata a atualização.
Atualizar gradualmente, validar cobertura
Aplique o crosswalk em batches por domínio (ICS, Enterprise, Mobile). Após cada batch, regere heatmaps de cobertura e valide que as regras continuam acionando contra detecoes conhecidas. Para teams maduros, considere automatizar via ATT&CK Flow ou ferramentas equivalentes.
Impacto prático para SOC, Threat Hunting e Detection Engineering
Para times operacionais, três frentes merecem atenção imediata:
1. Engenharia de detecao
Regras que dependem de IDs T1562.* precisam migrar para T1685.* (e novas sub-técnicas). Plataformas que sincronizam ATT&CK automaticamente fazem boa parte do trabalho - mas tags manuais em runbooks e wikis ficam órfãs se não houver auditoria.
2. Threat hunting
A separação Stealth/Defense Impairment ajuda a estruturar hipóteses melhor: hunts focados em quietude (DNS tunneling, signed binary abuse) são distintos de hunts focados em quebra (serviços de EDR parados, drivers BYOVD). Refatorar os hunt books segundo essa separação gera ganho de sinal.
3. Threat intelligence e reporting
Reports executivos que mapeiam adversários para ATT&CK precisam revisitar atribuicoes. Volt Typhoon, MuddyWater e MirrorFace ganharam cobertura nova - relatórios anteriores podem estar incompletos. Novos atores como Void Manticore e a campanha C0062 (orquestração por IA) são especialmente relevantes para setores críticos.
Precisa de apoio para mapear sua cobertura de detecao na v19, atualizar regras Sigma ou estruturar threat hunting alinhado ao novo split? Fale com o time da Inteligência Brasil.
Fale com um especialistaPerguntas Frequentes
A tática foi dividida em duas: Stealth (TA0005), focada em camuflagem comportamental sem quebrar defesas, e Defense Impairment (TA0112), focada em desativar ou subverter controles defensivos. T1562 e sub-técnicas foram absorvidas pelo novo parent T1685.
T1682 (Query Public AI Services) e T1683 (Generate Content), com sub-técnicas para conteúdo escrito (T1683.001) e audiovisual (T1683.002). A T1660 do Mobile também foi atualizada para cobrir clonagem de voz em tempo real.
Sim, especialmente regras que referenciam IDs T1562.*, T1656 e T1672. Use os crosswalks oficiais do MITRE como base, valide em batches e regere heatmaps de cobertura para confirmar que nada ficou orfao.
Cinco técnicas foram reorganizadas com sub-técnicas para granularidade operacional, incluindo Block Communications por protocolo (Serial, Ethernet, Wi-Fi), Modify Firmware separado em sistema e módulo, e a nova T1694 (Insecure Credentials).
Entre os destaques: Void Manticore (G1055), MirrorFace (G1054), atualizações em MuddyWater, Volt Typhoon, APT28 e WIRTE, além de novos softwares como LAMEHUG, BRICKSTORM, GlassWorm e Shai-Hulud.
Conclusão
A v19 do MITRE ATT&CK e a release mais densa em mudanças estruturais dos últimos ciclos. A divisão da Defense Evasion responde a um problema real de granularidade; a entrada formal da IA e da engenharia social como temas de primeira classe acompanha o panorama de ameaças atual; e o conjunto de adicoes em ICS, Mobile e threat intelligence amplia o escopo do framework de forma significativa.
Para times de segurança, o trabalho agora e migrar com disciplina: usar os crosswalks, atualizar regras e mapeamentos, refatorar hunts segundo a nova separação Stealth vs Defense Impairment, e revisitar atribuicoes em reports de threat intelligence. Quem encara a transição como oportunidade de melhorar engenharia de detecao - e não apenas como exercício de remapeamento - sai dessa versão com cobertura melhor do que entrou.

